Xây dựng DevSecOps Pipeline từ đầu cho doanh nghiệp BFSI
Trong lĩnh vực Ngân hàng, Dịch vụ Tài chính và Bảo hiểm (BFSI), tốc độ phát triển và phát hành phần mềm ngày càng đóng vai trò quan trọng trong việc nâng cao trải nghiệm khách hàng và duy trì lợi thế cạnh tranh. Tuy nhiên, việc đẩy nhanh chu kỳ phát triển cũng đặt ra những thách thức trong kiểm soát lỗ hổng bảo mật, quản lý các thành phần phần mềm và đáp ứng yêu cầu tuân thủ.
Ở nhiều doanh nghiệp, các hoạt động kiểm tra bảo mật vẫn được thực hiện riêng lẻ hoặc tập trung vào giai đoạn cuối của quy trình phát triển. Điều này khiến những lỗ hổng trong mã nguồn, thư viện phụ thuộc (dependencies) hoặc container images có thể chỉ được phát hiện khi phần mềm đã sẵn sàng phát hành, làm gia tăng chi phí khắc phục và nguy cơ chậm tiến độ triển khai.
DevSecOps giải quyết thách thức này bằng cách tích hợp bảo mật xuyên suốt Software Development Lifecycle (SDLC), từ phát triển mã nguồn, kiểm thử, đóng gói đến triển khai và vận hành.
Vậy doanh nghiệp BFSI nên bắt đầu xây dựng DevSecOps pipeline từ đâu? Bài viết dưới đây giới thiệu kiến trúc tham chiếu và lộ trình triển khai theo bốn giai đoạn, giúp doanh nghiệp từng bước xây dựng quy trình phát triển phần mềm an toàn, tự động hóa và có khả năng kiểm soát.
Kiến trúc tổng quan của DevSecOps Pipeline
Một DevSecOps pipeline hoàn chỉnh tích hợp các hoạt động phát triển, kiểm thử, bảo mật và vận hành trong một quy trình CI/CD thống nhất. Kiến trúc này bao gồm năm giai đoạn chính, với các cơ chế kiểm soát bảo mật được tích hợp xuyên suốt.
Thông qua việc tự động hóa kiểm tra mã nguồn, quản lý dependencies, xác thực artifacts và giám sát sau triển khai, DevSecOps giúp doanh nghiệp phát hiện và xử lý rủi ro sớm hơn trong Software Development Lifecycle (SDLC). Đồng thời, các cơ chế quản trị như phân quyền truy cập, thực thi chính sách bảo mật và lưu trữ audit logs hỗ trợ doanh nghiệp BFSI tăng cường khả năng truy xuất, kiểm soát và đáp ứng yêu cầu tuân thủ.
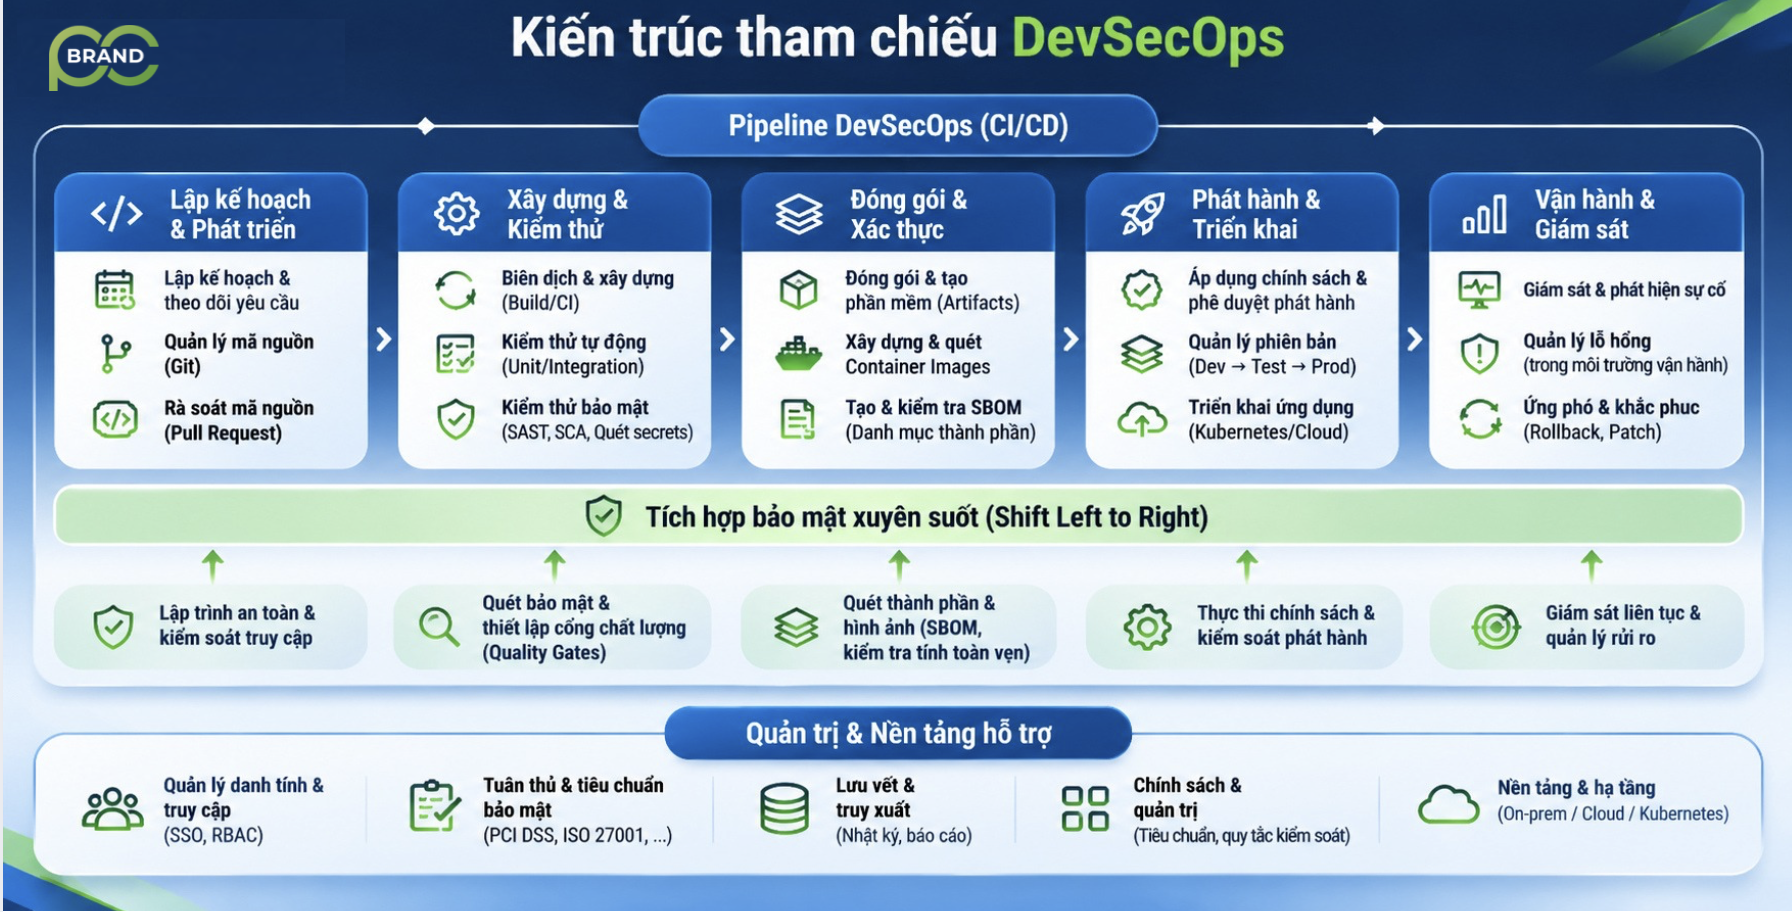
Ảnh 1: Sơ đồ Kiến trúc DevSecOps danh cho doanh nghiệp BFSI
Lộ trình 4 giai đoạn xây dựng DevSecOps Pipeline
Thay vì triển khai đồng thời toàn bộ các công cụ và cơ chế bảo mật, doanh nghiệp có thể áp dụng lộ trình theo từng giai đoạn, ưu tiên xây dựng nền tảng trước khi mở rộng sang tự động hóa và quản trị toàn diện.
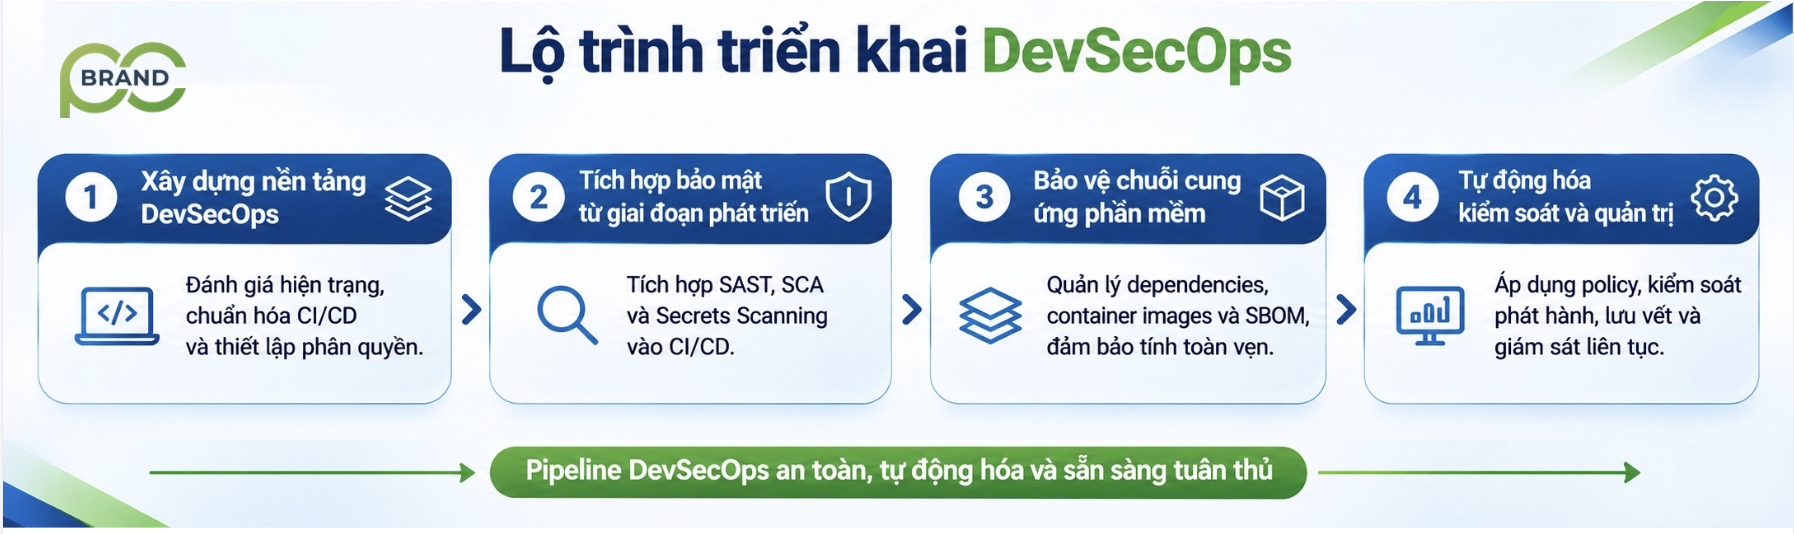
Ảnh 2: Tổng quan các giai đoạn xây dựng DevSecOps Pipeline
Giai đoạn 1: Xây dựng nền tảng DevSecOps
Bước đầu tiên là đánh giá hiện trạng quy trình phát triển phần mềm và xác định những điểm cần cải thiện về bảo mật. Đội ngũ DevOps cần rà soát hệ thống CI/CD hiện có, cách thức quản lý mã nguồn, phân quyền truy cập và các hoạt động kiểm tra bảo mật đang được áp dụng.
Từ đó, doanh nghiệp tiến hành chuẩn hóa quy trình source control thông qua branching strategies, pull requests và code review, đồng thời thiết lập các yêu cầu bảo mật phù hợp với từng môi trường phát triển. Việc áp dụng nguyên tắc phân quyền tối thiểu (least privilege) và xác định rõ trách nhiệm giữa các nhóm Development, Security và Operations cũng là nền tảng để hạn chế rủi ro truy cập trái phép.
Sau giai đoạn này, doanh nghiệp sẽ hình thành nền tảng CI/CD được chuẩn hóa, trong đó các yêu cầu bảo mật và trách nhiệm kiểm soát được xác định rõ ràng, tạo tiền đề cho việc triển khai tự động hóa ở các giai đoạn tiếp theo
Giai đoạn 2: Tích hợp bảo mật từ giai đoạn phát triển
Khi nền tảng đã được thiết lập, doanh nghiệp cần đưa các hoạt động kiểm tra bảo mật vào giai đoạn phát triển và kiểm thử, thay vì chỉ thực hiện trước khi phát hành. Nguyên tắc Shift Left Security giúp đội ngũ phát triển phát hiện và xử lý vấn đề sớm hơn, hạn chế tình trạng phải sửa đổi phần mềm khi đã bước vào những công đoạn cuối của SDLC.
Trong giai đoạn này, doanh nghiệp có thể tích hợp Static Application Security Testing (SAST) để phân tích mã nguồn, Software Composition Analysis (SCA) để phát hiện lỗ hổng trong các thư viện bên thứ ba và Secrets Scanning để nhận diện thông tin nhạy cảm như API keys hoặc access tokens vô tình xuất hiện trong code. Các hoạt động kiểm tra này được kết nối với CI/CD thông qua automated security gates, cho phép cảnh báo hoặc ngăn chặn những thay đổi không đáp ứng chính sách bảo mật.
Chẳng hạn, khi lập trình viên tạo pull request cho một ứng dụng ngân hàng, pipeline có thể tự động phân tích mã nguồn và dependencies. Nếu phát hiện lỗ hổng nghiêm trọng vượt ngưỡng cho phép, hệ thống sẽ yêu cầu khắc phục hoặc phê duyệt ngoại lệ trước khi tiếp tục.
Qua đó, bảo mật trở thành một phần của quy trình phát triển hằng ngày, giúp doanh nghiệp giảm nguy cơ đưa các lỗ hổng đã được phát hiện vào những giai đoạn tiếp theo.
Giai đoạn 3: Bảo vệ chuỗi cung ứng phần mềm
Một ứng dụng không chỉ bao gồm mã nguồn do doanh nghiệp tự phát triển mà còn phụ thuộc vào nhiều thư viện bên thứ ba, packages, container images và các thành phần hạ tầng khác. Ngay cả khi mã nguồn nội bộ đáp ứng các tiêu chuẩn bảo mật, những thành phần bên ngoài vẫn có thể trở thành điểm xâm nhập nếu không được kiểm soát.
Vì vậy, doanh nghiệp cần xây dựng cơ chế quản lý tập trung các dependencies và software artifacts, đồng thời tăng cường bảo mật container images thông qua việc sử dụng các base images tối giản, được cập nhật và kiểm tra thường xuyên. Bên cạnh đó, Software Bill of Materials (SBOM) giúp cung cấp danh mục các thành phần phần mềm, hỗ trợ truy xuất nguồn gốc và xác định những ứng dụng có khả năng bị ảnh hưởng khi xuất hiện lỗ hổng mới.
Đối với các software artifacts, việc áp dụng cơ chế xác minh tính toàn vẹn và kiểm soát phiên bản giúp doanh nghiệp đảm bảo rằng các thành phần được triển khai là những thành phần đã trải qua quy trình kiểm tra và phê duyệt phù hợp.
Ở giai đoạn này, doanh nghiệp có thể tăng khả năng kiểm soát nguồn gốc, tính toàn vẹn và tình trạng bảo mật của các thành phần phần mềm trước khi đưa vào production.
Giai đoạn 4: Tự động hóa kiểm soát và quản trị
Sau khi tích hợp các cơ chế bảo mật tại những giai đoạn quan trọng, doanh nghiệp cần kết nối chúng thành một quy trình kiểm soát thống nhất, có khả năng tự động hóa và hỗ trợ kiểm toán.
Thông qua Policy Enforcement, các chính sách bảo mật được áp dụng tự động đối với mã nguồn, dependencies, builds và artifacts. Đồng thời, quy trình Release Approval và Artifact Promotion giúp kiểm soát việc chuyển các phiên bản phần mềm giữa môi trường Development, Testing, Staging và Production, đảm bảo chỉ những bản phát hành đáp ứng yêu cầu mới được phép triển khai.
Đặc biệt với doanh nghiệp BFSI, việc lưu trữ audit logs, kết quả kiểm tra và lịch sử phê duyệt đóng vai trò quan trọng trong việc truy xuất thay đổi và cung cấp bằng chứng phục vụ kiểm toán. Sau khi phát hành, các hoạt động continuous monitoring tiếp tục giúp phát hiện lỗ hổng mới và đánh giá tác động đối với những thành phần đang được sử dụng.
Hoàn thiện lộ trình triển khai với giai đoạn cuối, doanh nghiệp sẽ ở hữu DevSecOps pipeline với các cơ chế kiểm soát bảo mật được tự động hóa, đảm bảo khả năng truy xuất lịch sử thay đổi và cung cấp bằng chứng phục vụ kiểm toán.
Các giải pháp hỗ trợ triển khai DevSecOps Pipeline
Để hiện thực hóa lộ trình trên, doanh nghiệp cần lựa chọn những giải pháp có khả năng tích hợp với hạ tầng CI/CD hiện tại và giải quyết các yêu cầu bảo mật tại từng giai đoạn. Trong đó, SonarQube, Chainguard và JFrog là ba giải pháp tiêu biểu, hỗ trợ kiểm soát mã nguồn, bảo vệ các thành phần phần mềm và quản lý software artifacts xuyên suốt pipeline.
SonarQube – Kiểm soát chất lượng và bảo mật mã nguồn
SonarQube là giải pháp phân tích mã nguồn tĩnh, giúp đội ngũ phát triển phát hiện các vấn đề về chất lượng, độ tin cậy và bảo mật ngay trong quá trình viết code.
Khi tích hợp với CI/CD pipeline, SonarQube tự động phân tích mã nguồn để nhận diện các vấn đề về security, reliability và maintainability. Thông qua Quality Gates, doanh nghiệp có thể thiết lập các tiêu chí đánh giá và ngăn chặn những thay đổi không đáp ứng tiêu chuẩn trước khi tiếp tục quy trình phát triển. Bên cạnh đó, khả năng phân tích pull requests hỗ trợ kiểm tra những thay đổi mới trước khi merge vào nhánh chính, tùy theo phiên bản và gói triển khai.
Nhờ đó, SonarQube hỗ trợ doanh nghiệp hiện thực hóa nguyên tắc Shift Left Security, đưa hoạt động kiểm tra chất lượng và bảo mật mã nguồn vào quy trình phát triển thường xuyên thay vì phụ thuộc hoàn toàn vào các đợt rà soát thủ công.
3.2. Chainguard – Giảm thiểu rủi ro từ Container Images
Trong môi trường ứng dụng container hóa, các base images có thể chứa nhiều packages và thành phần hệ thống không cần thiết, làm gia tăng bề mặt tấn công (attack surface) và khối lượng công việc xử lý lỗ hổng.
Chainguard cung cấp các container images được thiết kế theo hướng tối giản và tăng cường bảo mật. Bằng cách loại bỏ các thành phần không cần thiết và duy trì cập nhật bảo mật, Chainguard Images giúp doanh nghiệp giảm thiểu attack surface và hạn chế rủi ro từ các lỗ hổng đã biết trong môi trường container.
Ngoài ra, các thông tin về thành phần phần mềm (SBOM) và nguồn gốc xây dựng (provenance) hỗ trợ đội ngũ DevSecOps xác minh, truy xuất và quản lý rủi ro liên quan đến container images. Việc sử dụng các images được tăng cường bảo mật giúp doanh nghiệp chủ động kiểm soát rủi ro ngay từ quá trình build, thay vì chỉ dựa vào hoạt động quét lỗ hổng sau khi đóng gói.
3.3. JFrog – Quản lý và bảo vệ Software Supply Chain
Trong DevSecOps pipeline, software artifacts cần được quản lý và kiểm tra liên tục trước khi phát hành. Đây là vai trò trọng tâm của JFrog, thông qua hai giải pháp JFrog Artifactory và JFrog Xray.
JFrog Artifactory cung cấp kho lưu trữ tập trung để quản lý packages, binaries, container images và các software artifacts được tạo ra trong quá trình phát triển. Khi tích hợp với CI/CD, Artifactory hỗ trợ ghi nhận thông tin bản build, quản lý dependencies và kiểm soát các phiên bản phần mềm, qua đó tăng khả năng truy xuất trong toàn bộ software supply chain.
Trong khi đó, JFrog Xray bổ sung lớp bảo mật thông qua việc phân tích lỗ hổng trong dependencies và artifacts, kiểm tra rủi ro giấy phép và thực thi các chính sách bảo mật. Khả năng continuous scanning cũng hỗ trợ doanh nghiệp phát hiện những rủi ro mới trong các thành phần đã được lưu trữ khi dữ liệu về lỗ hổng được cập nhật.
Sự kết hợp giữa Artifactory và Xray giúp doanh nghiệp chuyển từ việc lưu trữ artifacts đơn thuần sang quản lý software supply chain dựa trên các chính sách bảo mật, tăng cường khả năng kiểm soát và truy xuất trước khi phát hành.
Nhìn chung, ba giải pháp đảm nhận những vai trò bổ trợ trong DevSecOps pipeline. SonarQube tập trung vào chất lượng và bảo mật mã nguồn, Chainguard hỗ trợ bảo vệ các thành phần container, trong khi JFrog cung cấp khả năng quản lý và kiểm tra software artifacts. Doanh nghiệp có thể tích hợp những giải pháp này vào hệ sinh thái CI/CD hiện có, đồng thời bổ sung các năng lực bảo mật khác phù hợp với kiến trúc và yêu cầu vận hành.
Đo lường hiệu quả triển khai DevSecOps Pipeline
Để đánh giá mức độ hiệu quả sau triển khai, doanh nghiệp cần xây dựng hệ thống KPI phản ánh đồng thời khả năng bảo mật, hiệu suất phát triển và mức độ kiểm soát.
Về hiệu quả Bảo mật, các chỉ số như số lượng lỗ hổng nghiêm trọng được phát hiện trước production và Mean Time to Remediate (MTTR) giúp đánh giá khả năng phát hiện và khắc phục rủi ro. Trong khi đó, Development Efficiency có thể được đo lường thông qua Lead Time for Changes và thời gian thực hiện security scans nhằm xác định tác động của các cơ chế bảo mật đến tốc độ phát triển.
Đối với Quản trị và Tuân thủ, tỷ lệ artifacts được kiểm tra theo chính sách và tỷ lệ bản phát hành có đầy đủ audit evidence là những chỉ số quan trọng để đánh giá mức độ nhất quán và khả năng truy xuất của pipeline.
Các chỉ số cần được theo dõi theo thời gian và so sánh với baseline trước triển khai. Mục tiêu cuối cùng không chỉ là tăng số lượng hoạt động kiểm tra bảo mật, mà còn đảm bảo những hoạt động này mang lại khả năng kiểm soát rủi ro thực chất mà không tạo ra các điểm nghẽn không cần thiết trong quy trình phát triển.
Kết luận
Xây dựng DevSecOps pipeline không nhất thiết phải bắt đầu bằng việc triển khai đồng thời nhiều công cụ bảo mật. Doanh nghiệp có thể từng bước chuẩn hóa CI/CD, tích hợp security testing từ giai đoạn phát triển, kiểm soát software supply chain và mở rộng sang tự động hóa quản trị.
Đối với lĩnh vực BFSI, một DevSecOps pipeline hiệu quả cần đảm bảo sự cân bằng giữa tốc độ phát hành phần mềm, khả năng kiểm soát bảo mật và yêu cầu tuân thủ. Với các giải pháp như SonarQube, Chainguard và JFrog, doanh nghiệp có thể xây dựng những lớp bảo mật bổ trợ cho nhau, từ mã nguồn đến software artifacts, đồng thời tăng cường khả năng truy xuất và quản lý rủi ro trong quá trình phát triển.
BrandPC đồng hành cùng doanh nghiệp trong hành trình xây dựng và tối ưu DevSecOps pipeline, từ đánh giá hạ tầng hiện tại, xác định các ưu tiên bảo mật đến tư vấn và tích hợp giải pháp phù hợp với yêu cầu vận hành.
Liên hệ để trao đổi về lộ trình triển khai DevSecOps phù hợp với hệ thống và mục tiêu bảo mật của doanh nghiệp.
Hotline: 0888 627 888
Email: thanhlam@brandpc.vn