Kiến Trúc DevSecOps Ngân Hàng: Xây Dựng Pipeline An Toàn Từ Code Đến Production
Chuyển đổi số đang trở thành ưu tiên chiến lược của các ngân hàng Việt Nam. Từ ngân hàng số, thanh toán trực tuyến đến các nền tảng tài chính tích hợp, khả năng phát triển và phát hành phần mềm nhanh là yếu tố then chốt để nâng cao trải nghiệm khách hàng và giữ lợi thế cạnh tranh.
Tuy nhiên, tốc độ đổi mới cũng đi cùng yêu cầu bảo mật ngày càng cao với khung pháp lý ngày càng khắt khe. Cụ thể hơn, Thông tư 50/2024/TT-NHNN của NHNN đặt ra các quy định nhằm tăng cường bảo mật và phòng ngừa sự cố thông tin, như không gửi SMS hoặc email chứa đường link cho khách hàng và không cho phép ứng dụng Mobile Banking ghi nhớ mật khẩu truy cập. Thông tư này tiếp tục được bổ sung bởi Thông tư 77/2025/TT-NHNN yêu cầu siết chặt việc kiểm soát phiên bản cài đặt của ứng dụng Mobile Banking.
Trong khi đó, chuỗi cung ứng phần mềm đang dần trở thành mục tiêu tấn công chính của attacker. Lỗ hổng không chỉ nằm trong mã nguồn do ngân hàng tự phát triển mà còn có thể đến từ thư viện mã nguồn mở, gói phần mềm bên thứ ba hoặc container image dùng khi triển khai. Sonatype (2026) ghi nhận 454.648 gói mã độc mới trong năm 2025, tăng 75% so với năm trước, nâng tổng số gói mã độc đã biết lên hơn 1,23 triệu.
Chính vì vậy, việc dùng nhiều công cụ bảo mật rời rạc, thiếu phối hợp và tự động hóa dễ làm quy trình phát triển chậm lại và DevSecOps là hướng tiếp cận giải quyết bài toán này bằng cách tích hợp bảo mật xuyên suốt vòng đời phát triển phần mềm thay vì chỉ kiểm tra ở giai đoạn cuối.
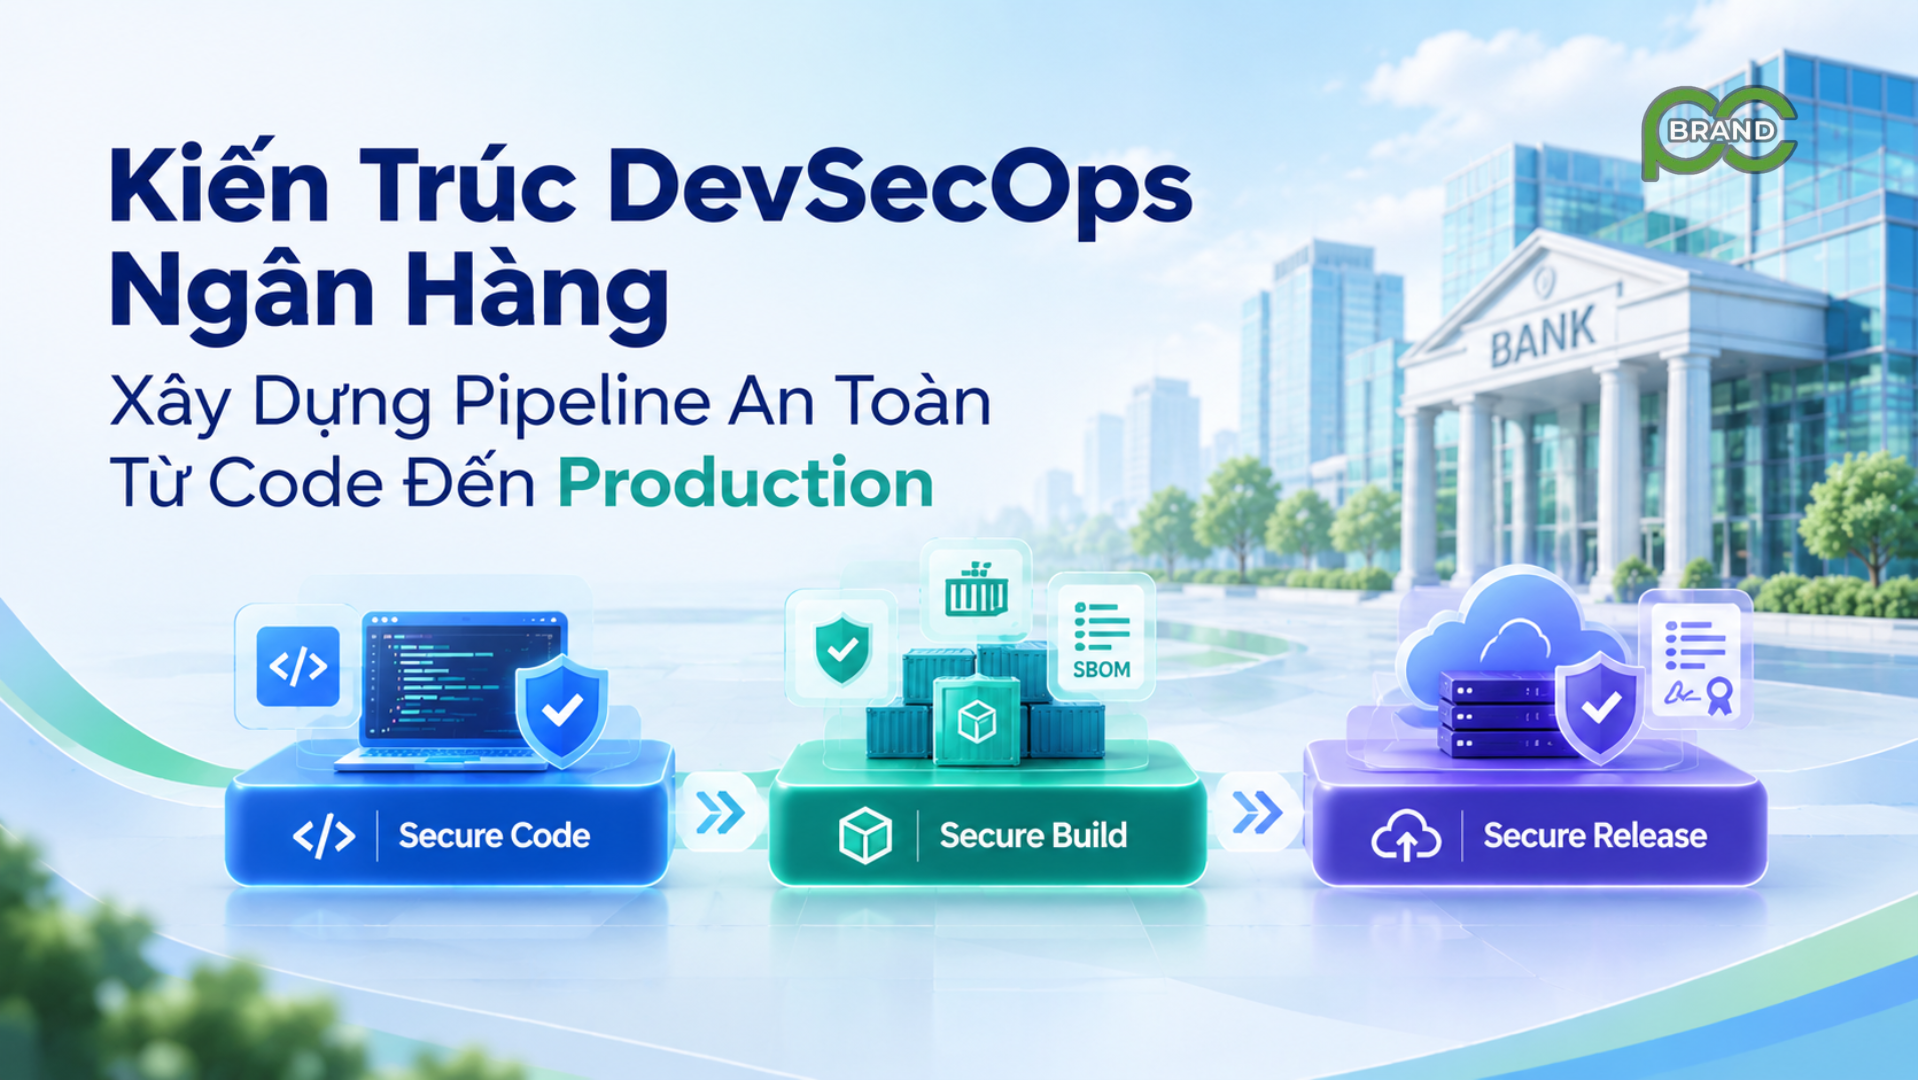
Để triển khai DevSecOps hiệu quả, ngân hàng cần bắt đầu từ kiến trúc tổng thể và xác định rõ các điểm kiểm soát bảo mật trong CI/CD pipeline. Thay vì tiếp cận theo danh sách công cụ, một mô hình thực tiễn có thể được chia thành ba giai đoạn chính: Secure Code, Secure Build và Secure Release.
Mỗi giai đoạn giải quyết một nhóm rủi ro khác nhau, nhưng cùng hướng đến mục tiêu bảo đảm phần mềm được phát triển, đóng gói và phát hành theo những chính sách bảo mật nhất quán.
Kiến trúc DevSecOps với ba giai đoạn
Phase 1: Secure Code – Kiểm soát mã nguồn
Secure Code tập trung kiểm tra chất lượng và bảo mật mã nguồn ngay trong quá trình phát triển. Thông qua phân tích tĩnh và các tiêu chí Quality Gates, hệ thống có thể phát hiện lỗi lập trình, vấn đề chất lượng và những lỗ hổng bảo mật thuộc phạm vi hỗ trợ trước khi code chuyển sang giai đoạn build.
Giai đoạn này giúp ngân hàng phát hiện và xử lý rủi ro sớm, giảm chi phí sửa lỗi ở giai đoạn cuối và hạn chế việc đưa mã nguồn chưa đạt yêu cầu vào các bước tiếp theo của pipeline.
Phase 2: Secure Build – Kiểm soát thành phần phần mềm
Secure Build tập trung kiểm soát các thành phần được sử dụng để tạo ra ứng dụng, bao gồm thư viện mã nguồn mở, dependency và container image. Các hoạt động như quét lỗ hổng, sử dụng image tối giản và tạo SBOM giúp xác định thành phần nào đang được sử dụng, có rủi ro gì và có đáp ứng chính sách bảo mật hay không.
Nhờ đó, ngân hàng có thể giảm các thành phần không cần thiết, phát hiện rủi ro từ bên thứ ba và tăng khả năng truy vết khi xuất hiện lỗ hổng mới trong chuỗi cung ứng phần mềm.
Phase 3: Secure Release – Kiểm soát phát hành và triển khai
Secure Release tập trung quản lý, đánh giá và xác minh artifact trước khi đưa vào môi trường vận hành. Các artifact được lưu trữ tại kho có kiểm soát, đánh giá theo chính sách bảo mật và xác minh tính toàn vẹn thông qua digest, chữ ký số hoặc các cơ chế phù hợp trước khi triển khai.
Giai đoạn này giúp hạn chế việc phát hành artifact chứa rủi ro vượt ngưỡng cho phép hoặc chưa được phê duyệt, đồng thời tăng khả năng truy vết và cung cấp bằng chứng phục vụ kiểm toán khi cần thiết.
Kết nối ba giai đoạn thành một quy trình bảo mật xuyên suốt
Secure Code, Secure Build và Secure Release không phải ba bước tách biệt mà là ba lớp kiểm soát liên kết với nhau. Giai đoạn đầu tiên giúp phát hiện sớm vấn đề trong mã nguồn; giai đoạn thứ hai mở rộng kiểm soát sang dependency và các thành phần cấu thành phần mềm; giai đoạn cuối cùng bảo đảm artifact được quản lý, đánh giá và xác minh trước khi phát hành.
Điểm cốt lõi của kiến trúc DevSecOps trên là duy trì các chính sách bảo mật nhất quán xuyên suốt cả ba phase, đồng thời tự động hóa những bước kiểm tra có thể thực thi trong CI/CD pipeline. Nhờ đó, ngân hàng có thể giảm phụ thuộc vào các quy trình kiểm tra thủ công, tăng khả năng truy vết và hỗ trợ đội ngũ phát triển phát hành phần mềm nhanh hơn mà vẫn duy trì mức kiểm soát rủi ro phù hợp.
Để hiện thực hóa kiến trúc này, cần có những công nghệ đảm nhiệm các vai trò chuyên biệt nhưng có khả năng phối hợp với nhau. SonarQube tập trung vào phân tích mã nguồn, Chainguard hỗ trợ xây dựng container image theo định hướng tối giản và bảo mật, trong khi JFrog cung cấp năng lực quản lý artifact và phân tích thành phần phần mềm. Phần tiếp theo sẽ đi sâu vào vai trò của từng giải pháp và cách chúng có thể được tích hợp vào ba phase của pipeline DevSecOps ngân hàng.
Ba giải pháp công nghệ cho từng giai đoạn
SonarQube: Kiểm soát chất lượng và bảo mật tại Phase Secure Code
Mã nguồn là điểm khởi đầu của vòng đời phần mềm và cũng là nơi ngân hàng cần thiết lập các kiểm soát bảo mật đầu tiên. SonarQube hỗ trợ phân tích mã nguồn để phát hiện lỗi lập trình, nợ kỹ thuật và các lỗ hổng bảo mật thuộc phạm vi công cụ hỗ trợ, giúp lập trình viên xử lý vấn đề sớm thay vì chờ đến giai đoạn kiểm thử cuối kỳ.
Đặc biệt, SonarQube hỗ trợ thiết lập Quality Gates – bộ tiêu chí đánh giá mà mã nguồn cần đáp ứng trước khi chuyển sang bước tiếp theo. Các tiêu chí có thể bao gồm kiểm soát lỗ hổng nghiêm trọng, giới hạn lỗi mới và yêu cầu về độ bao phủ kiểm thử. Khi tích hợp vào Pull Request và CI pipeline, Quality Gates giúp tự động hóa việc kiểm tra, bảo đảm các nhóm phát triển tuân thủ tiêu chuẩn chất lượng và bảo mật thống nhất
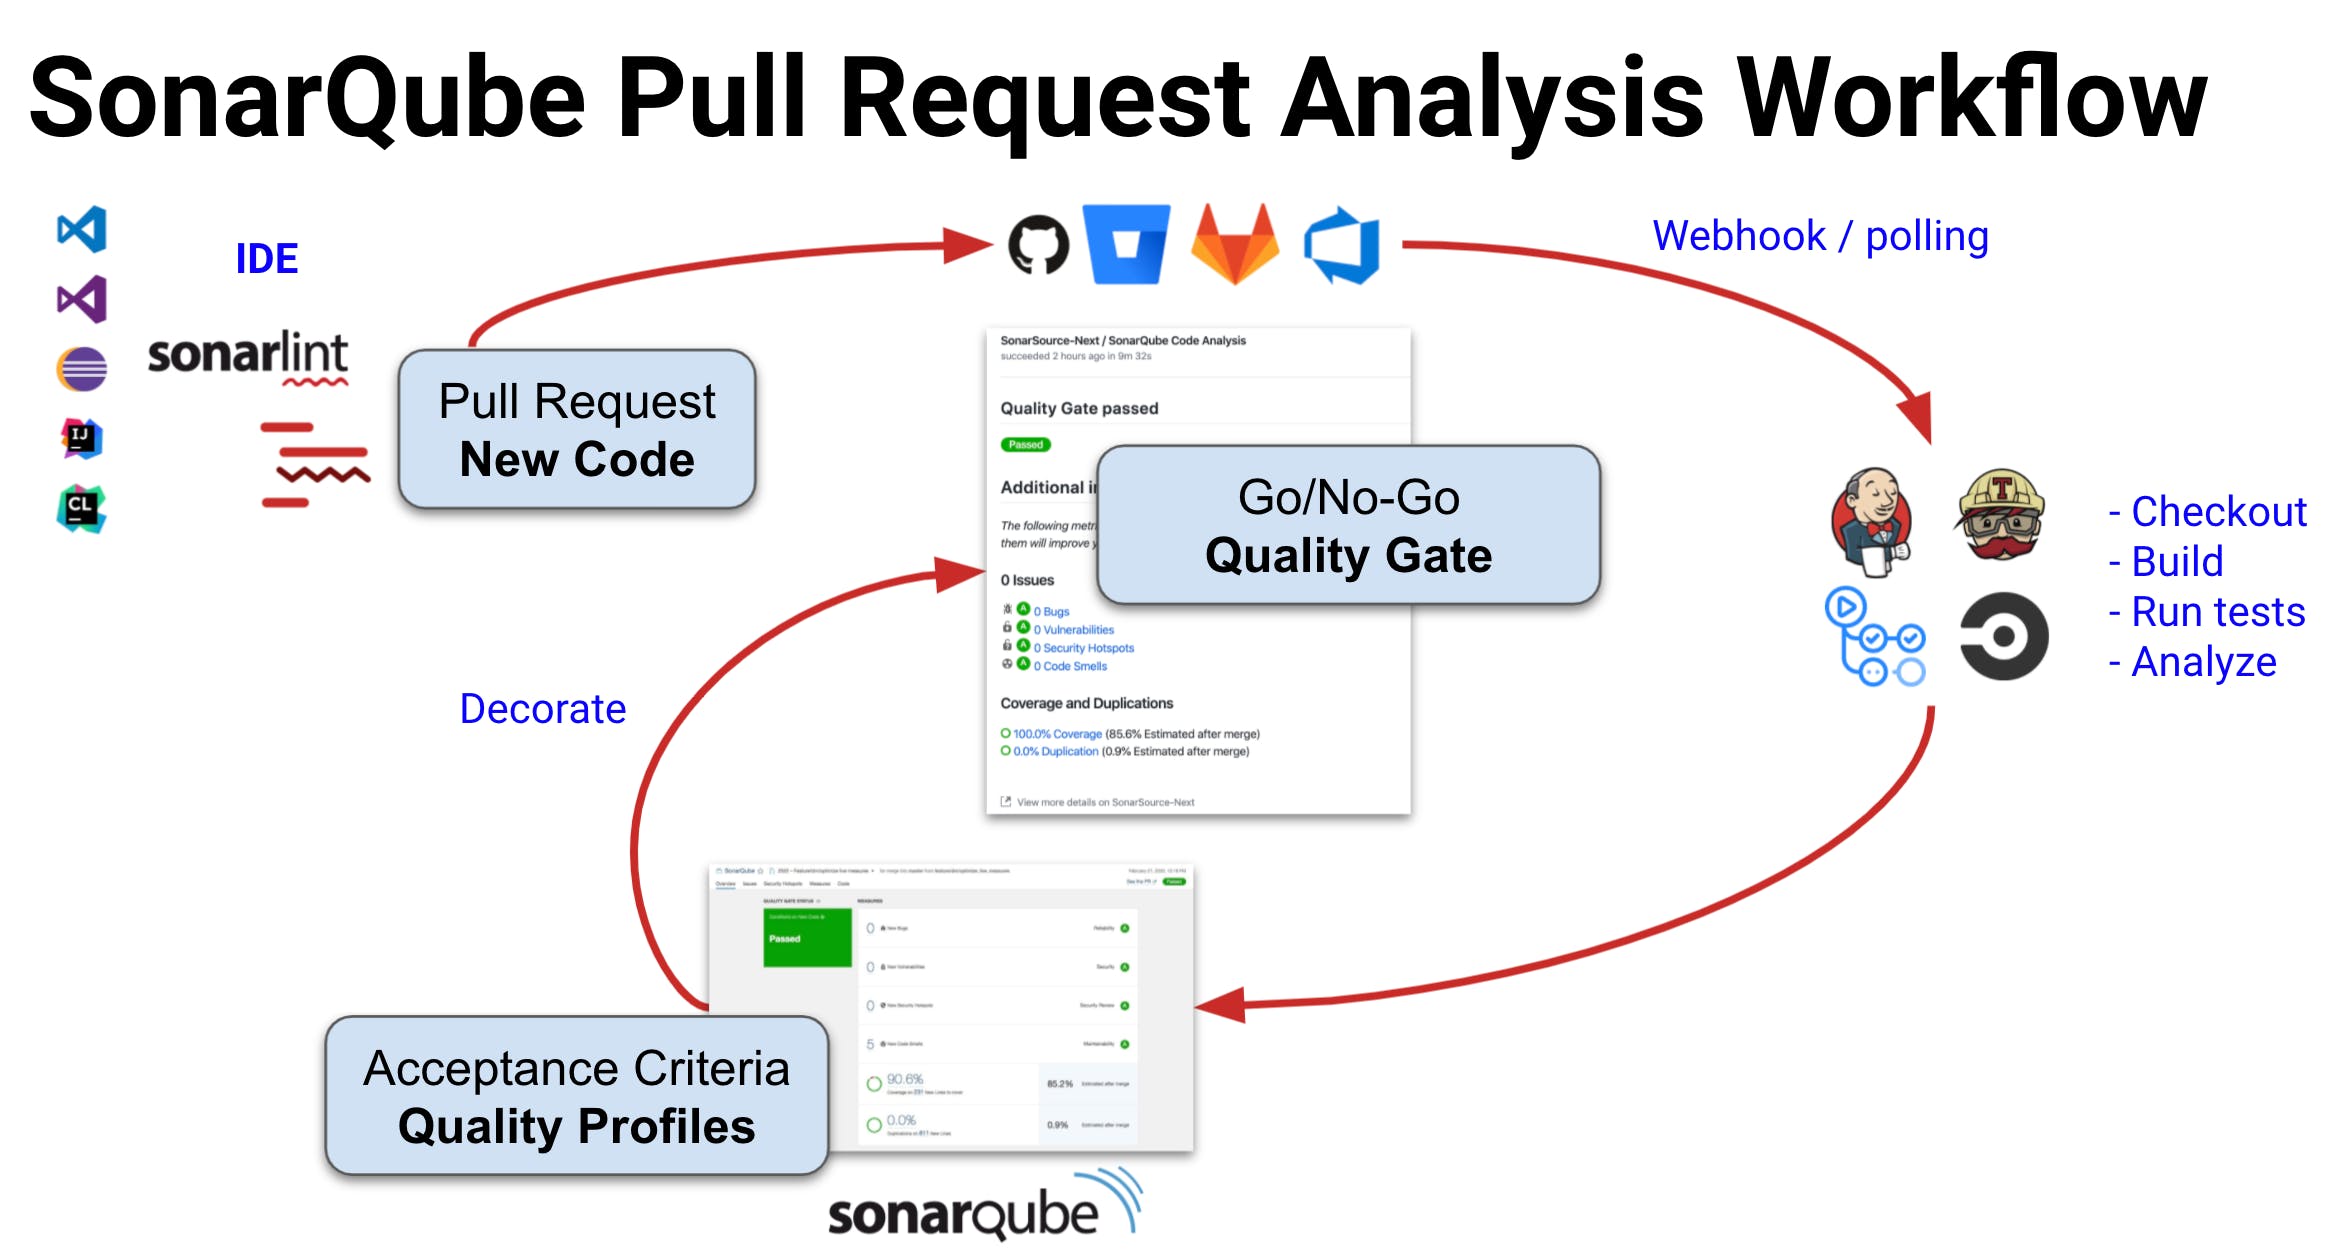
Ảnh 1: Workflow của SonarQube (nguồn: SonarQube)
Chainguard: Giảm bề mặt tấn công tại Secure Build
Sau khi mã nguồn vượt qua các bước kiểm tra, ứng dụng được build và đóng gói thành artifact. Tuy nhiên, rủi ro không chỉ đến từ code mà còn từ các base image, thư viện và package được sử dụng. Những thành phần không cần thiết trong container image có thể làm tăng bề mặt tấn công và khối lượng công việc quản lý lỗ hổng.
Chainguard Container được thiết kế theo hướng tối giản, chỉ để lại các thành phần cần thiết cho mục đích sử dụng của từng image. Việc lựa chọn image phù hợp giúp ngân hàng hạn chế thành phần dư thừa và đơn giản hóa quá trình theo dõi, cập nhật lỗ hổng.
Bên cạnh đó, Chainguard hỗ trợ cung cấp SBOM (Software Bill of Materials), giúp liệt kê các thành phần cấu thành phần mềm và hỗ trợ đội ngũ bảo mật nhanh chóng xác định những ứng dụng có nguy cơ bị ảnh hưởng khi xuất hiện lỗ hổng mới.
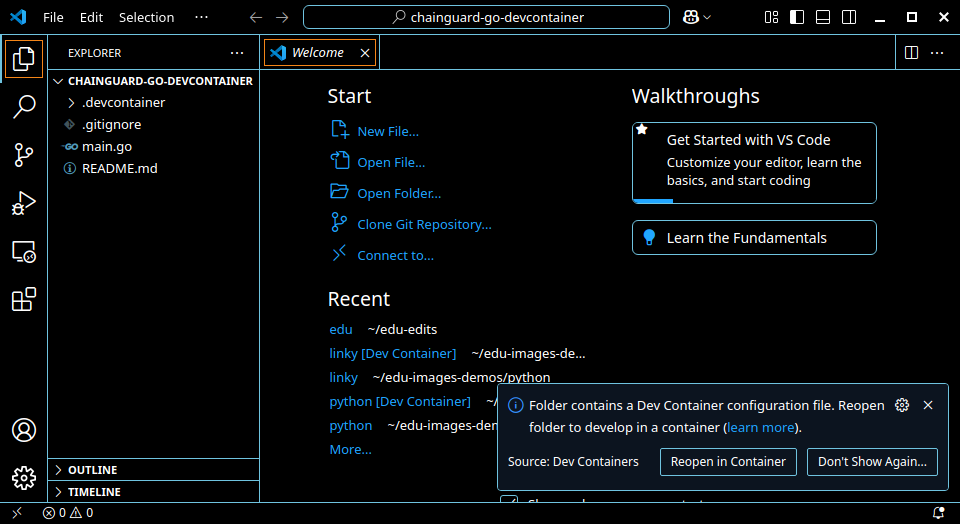
Ảnh 2: Chainguard Container Interface (Nguôn: Chainguard)
JFrog: Quản lý và kiểm soát artifact tại Phase Secure Release
Sau khi build, artifact cần được quản lý, đánh giá và kiểm soát trước khi triển khai. JFrog cung cấp hai thành phần bổ trợ nhau là Artifactory và Xray, giúp ngân hàng quản lý tập trung các gói phần mềm và kiểm soát rủi ro bảo mật.
JFrog Artifactory quản lý package, binary và container image trong kho lưu trữ tập trung, hỗ trợ phân quyền truy cập, quản lý phiên bản và truy vết artifact theo từng bản build. Ngân hàng cần cấu hình quyền sửa đổi và chính sách lưu trữ phù hợp để hạn chế việc thay đổi artifact ngoài quy trình.
Trong khi đó, JFrog Xray hỗ trợ phân tích thành phần phần mềm để phát hiện lỗ hổng đã biết và thực thi chính sách bảo mật. Ví dụ, pipeline có thể chặn một container image chứa dependency có lỗ hổng nghiêm trọng vượt ngưỡng cho phép trước khi chuyển sang staging hoặc production. Các trường hợp ngoại lệ cần được phê duyệt và ghi nhận rõ ràng.
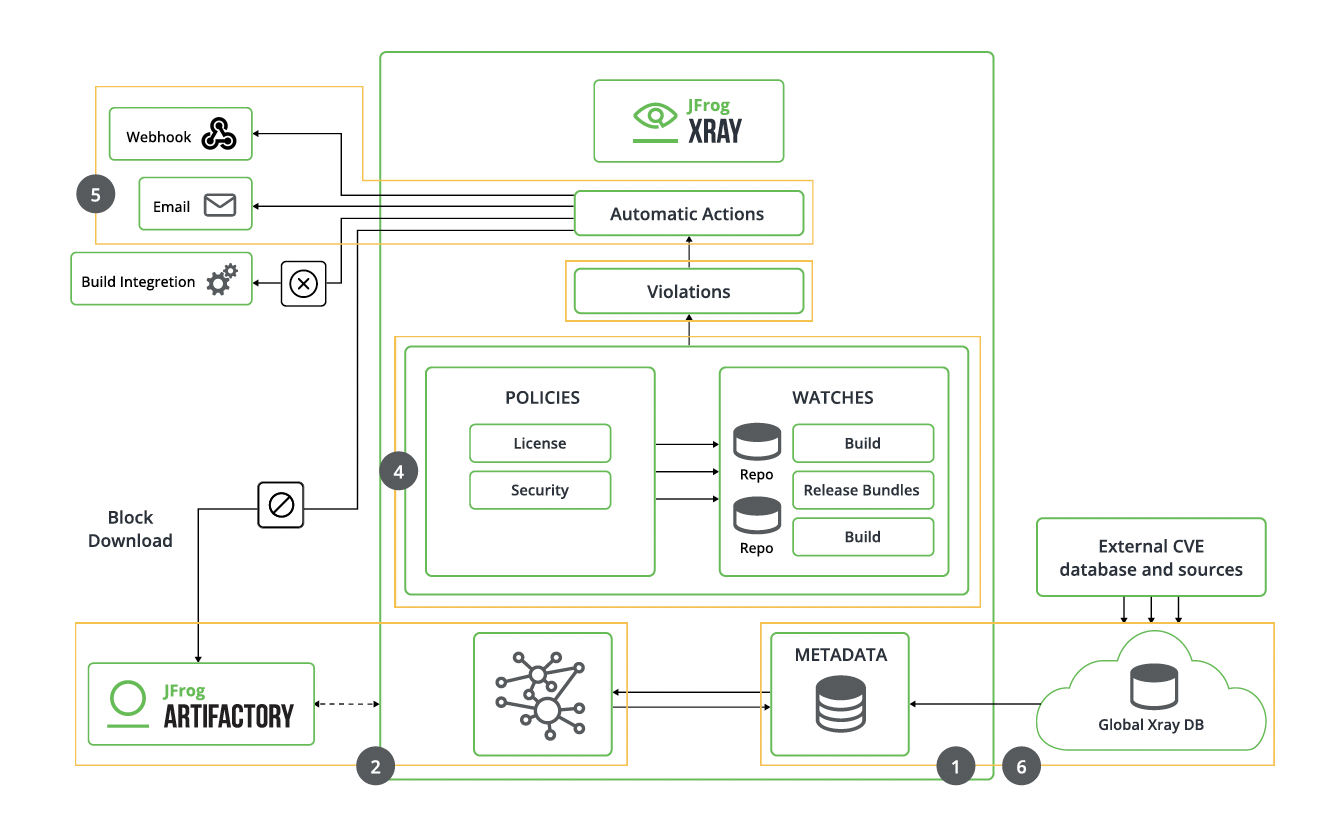
Ảnh 3: JFrog Artifactory và JFrog XRay Workflow (Nguồn: JFrog)
BrandPC: Đồng hành cùng ngân hàng Việt Nam trên hành trình xây dựng câu trúc DevSecOps hoàn chỉnh
Triển khai DevSecOps trong ngân hàng không chỉ là lựa chọn công cụ bảo mật. Thách thức thực sự nằm ở việc thiết kế kiến trúc phù hợp với hệ thống hiện hữu, xây dựng chính sách có thể thực thi tự động và kết nối các hoạt động phát triển, kiểm thử, quản trị rủi ro và vận hành.
Sự kết hợp giữa SonarQube, Chainguard và JFrog tạo cơ sở để xây dựng một pipeline bảo mật theo ba phase: kiểm soát mã nguồn, giảm thiểu rủi ro trong quá trình build và quản lý artifact trước khi phát hành.
Tuy nhiên, hiệu quả phụ thuộc vào cách các công nghệ được tích hợp, chính sách được thiết lập và quy trình được vận hành trong thực tế.
Với định hướng tư vấn và triển khai giải pháp công nghệ doanh nghiệp, BrandPC hướng tới đồng hành cùng các tổ chức tài chính trong việc xây dựng kiến trúc DevSecOps phù hợp với môi trường CNTT, yêu cầu bảo mật và mục tiêu phát triển dài hạn.
Từ đánh giá hiện trạng CI/CD, thiết kế kiến trúc tham chiếu đến tích hợp công cụ và xây dựng chính sách kiểm soát, mỗi bước cần hướng đến một mục tiêu chung: phát hành phần mềm nhanh hơn nhưng vẫn duy trì khả năng kiểm soát, truy vết và quản trị rủi ro.
Bạn đang tìm kiếm hướng triển khai DevSecOps cho ngân hàng hoặc tổ chức tài chính?
Liên hệ BrandPC để trao đổi về kiến trúc phù hợp với nhu cầu vận hành, yêu cầu bảo mật và định hướng chuyển đổi số của doanh nghiệp.
Hotline: 0888 627 888
Email: thanhlam@brandpc.vn
Tài liệu tham khảo:
- Ngân hàng Nhà nước Việt Nam. (2024, ngày 31 tháng 10). Thông tư số 50/2024/TT-NHNN quy định về an toàn, bảo mật cho việc cung cấp dịch vụ trực tuyến trong ngành Ngân hàng. Cổng Thông tin điện tử Chính phủ. https://vanban.chinhphu.vn/?pageid=27160&docid=211772&classid=1&orggroupid=4
- Ngân hàng Nhà nước Việt Nam. (2025, ngày 31 tháng 12). Thông tư số 77/2025/TT-NHNN sửa đổi, bổ sung một số điều của Thông tư số 50/2024/TT-NHNN của Thống đốc Ngân hàng Nhà nước Việt Nam quy định về an toàn, bảo mật cho việc cung cấp dịch vụ trực tuyến trong ngành Ngân hàng. Cổng Thông tin điện tử Chính phủ. https://vanban.chinhphu.vn/?pageid=27160&docid=216580
- Sonatype. (2026). Software supply chain risks: The evolving software supply chain attack surface. In 2026 State of the Software Supply Chain. https://www.sonatype.com/state-of-the-software-supply-chain/2026/open-source-malware
- Sonar. (n.d.). SonarQube. https://www.sonarsource.com/products/sonarqube/
- Chainguard. (n.d.). Chainguard Containers | 3,000+ hardened container images. https://www.chainguard.dev/products/containers
- JFrog. (n.d.). Artifactory: Universal artifact management. https://jfrog.com/artifactory/
- JFrog. (n.d.). Xray: Enterprise grade SCA. https://jfrog.com/xray/